ALERTĂ PENTRU HEMEIUȘ, BACĂU ȘI ÎNTREAGA ȚARĂ: PRIMEȘTI ACASĂ UN CARD BANCAR NOU, PE CARE NU L-AI CERUT? ÎN SPATELE PLICULUI SE POATE ASCUNDE O ESCROCHERIE!
Redacția HEMEIUȘ 100% - ONLINE
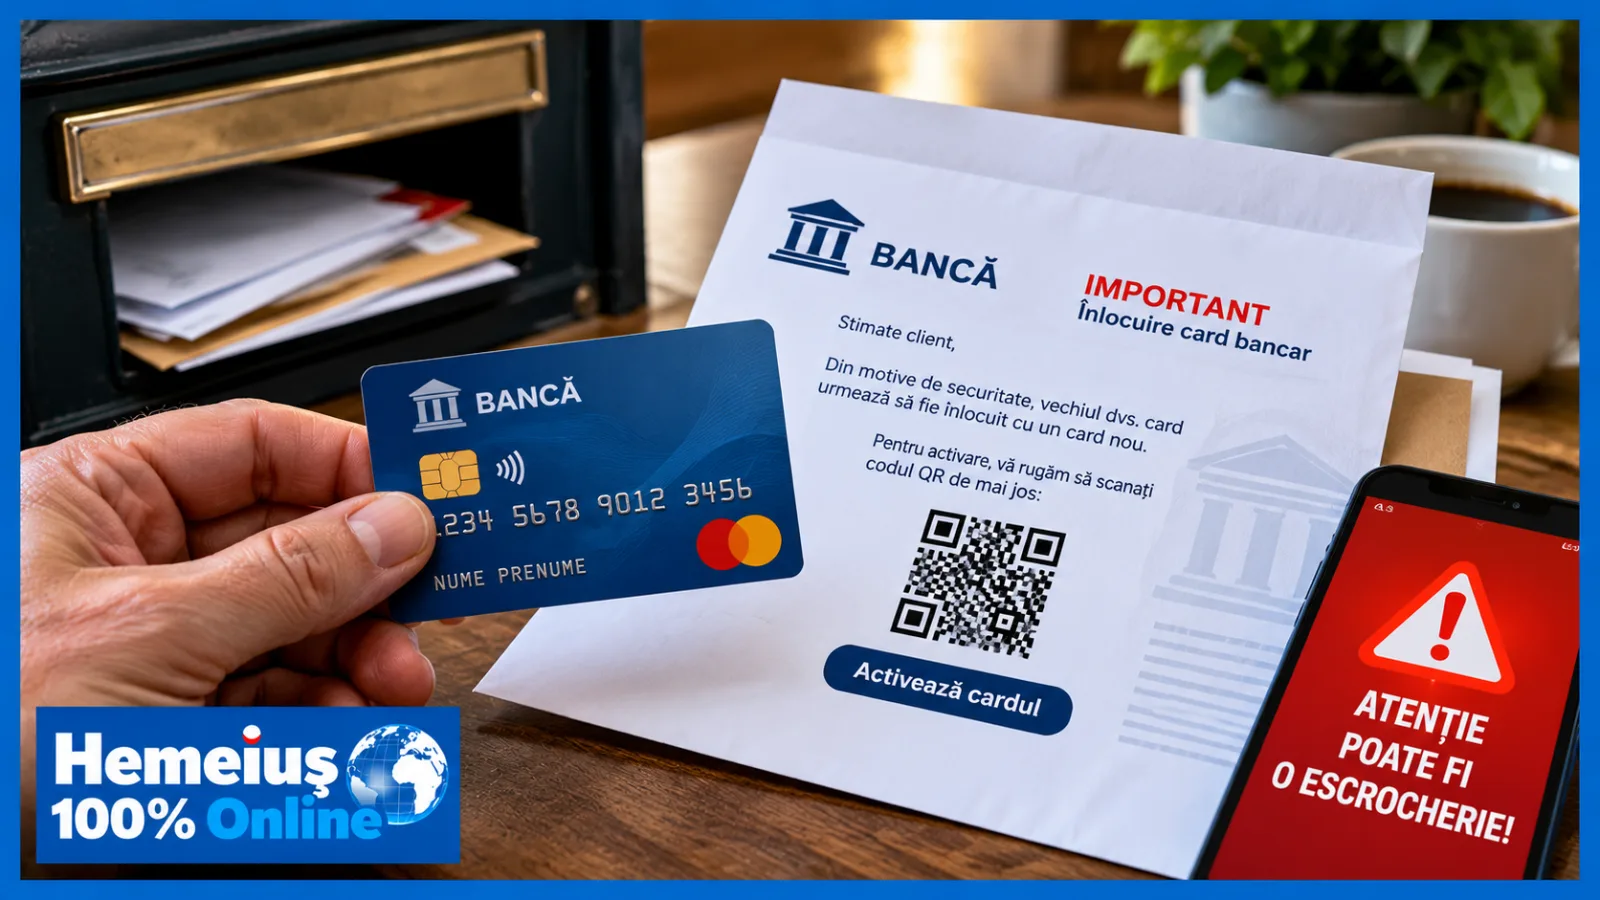
Un plic în cutia poștală. Sigla băncii tale. Numele tău imprimat pe un card nou. O scrisoare care te anunță că vechiul card trebuie înlocuit și un cod QR pentru activare. Totul pare oficial. Numai că banca ar putea să nu știe nimic despre această corespondență, iar presupusa activare poate deveni primul pas către golirea contului.
Nu este un scenariu imaginar. Autoritățile din mai multe state europene au avertizat asupra acestei metode de înșelăciune, în care infractorii combină corespondența poștală tradițională cu pagini bancare false și tehnici de manipulare psihologică.
Pentru locuitorii din Hemeiuș, Lilieci, Fântânele, Andrieșești, municipiul Bacău și celelalte comunități din România, avertismentul este simplu: un card care arată autentic nu reprezintă, prin el însuși, dovada că a fost emis de bancă.
### O ESCROCHERIE CARE ÎNCEPE ÎN CUTIA POȘTALĂ
Spre deosebire de mesajele frauduloase primite prin SMS sau e-mail, această metodă începe cu un obiect fizic.
Destinatarul primește un plic care reproduce elementele vizuale ale unei instituții bancare. În interior poate găsi un card cu siglă, cip și bandă magnetică, însoțit de instrucțiuni pentru activare.
Scrisoarea invocă, de regulă, necesitatea înlocuirii cardului din motive de securitate și solicită scanarea unui cod QR.
Aici intervine capcana.
Codul QR poate conduce către o pagină falsă, construită pentru a semăna cu platforma oficială a băncii. Victimei i se solicită date personale, informații bancare sau elemente de autentificare.
Datele furnizate pot fi apoi utilizate pentru tentative de acces neautorizat la conturi și pentru operațiuni frauduloase.
### POLIȚIA BELGIANĂ A AVERTIZAT OFICIAL ÎNCĂ DIN MARTIE 2026
La 9 martie 2026, Poliția Locală Grens din Belgia a publicat o avertizare bazată pe informațiile autorității federale pentru economie.
Documentul descrie tocmai expedierea unor carduri bancare aparent autentice, însoțite de solicitarea activării prin cod QR.
Avertizarea precizează că existența unui cip, a unei benzi magnetice sau a siglei băncii nu garantează autenticitatea cardului.
La 23 martie 2026, organizația franceză UFC-Que Choisir relata despre avertizările poliției franceze privind aceeași categorie de înșelăciuni.
Prin urmare, metoda este documentată în Europa cel puțin din prima parte a anului 2026.
### CE LEGĂTURĂ ARE ATACUL CIBERNETIC ASUPRA ANCPI?
În România, o avertizare distribuită pe Facebook a asociat această metodă de fraudă cu atacul informatic asupra Agenției Naționale de Cadastru și Publicitate Imobiliară.
Atacul asupra ANCPI este real.
La 14 iulie 2026, instituția a constatat accesul neautorizat la infrastructura informatică, iar investigațiile au confirmat un incident de tip ransomware.
Guvernul a comunicat ulterior că baza centrală cadastrală nu fusese afectată și că, potrivit verificărilor disponibile atunci, nu existau dovezi privind accesarea acesteia de către atacatori.
În același timp, investigații jurnalistice ulterioare au ridicat întrebări privind expunerea unor date de autentificare anterior atacului.
Dar între existența unor vulnerabilități informatice și afirmația că datele ANCPI au fost vândute unor infractori care trimit carduri bancare false există o diferență esențială: proba.
Până la această documentare, nu am identificat o confirmare oficială care să stabilească legătura directă dintre incidentul ANCPI și această metodă de fraudă bancară.
A prezenta această legătură drept fapt demonstrat ar fi prematur.
### DE CE ESTE ATÂT DE PERICULOASĂ METODA?
Pentru că exploatează încrederea oamenilor în corespondența bancară.
Un SMS suspect poate fi șters imediat. Un e-mail necunoscut poate ajunge în folderul de spam. Dar un plic cu numele destinatarului, sigla băncii și un card care pare autentic poate inspira mai multă încredere.
Infractorii încearcă să transforme aparența de autenticitate într-o reacție rapidă a destinatarului.
Urgența invocată în scrisoare constituie un alt element de manipulare: clientului i se poate sugera că riscă blocarea serviciilor bancare dacă nu urmează instrucțiunile.
### CE FACI DACĂ PRIMEȘTI UN ASEMENEA CARD?
Nu scana codul QR din scrisoarea suspectă.
Nu introduce parole, PIN-uri, coduri SMS sau alte informații confidențiale în pagini accesate prin instrucțiunile din plic.
Nu apela numerele de telefon indicate în corespondența suspectă înainte de verificarea autenticității lor.
Contactează banca prin aplicația oficială, numărul de telefon publicat pe site-ul instituției sau printr-o sucursală.
Dacă ai furnizat deja informații bancare ori ai autorizat o operațiune suspectă, contactează imediat banca pentru securizarea conturilor și blocarea instrumentelor compromise.
În România, incidentele de securitate cibernetică pot fi semnalate Directoratului Național de Securitate Cibernetică la numărul 1911 sau prin platforma pnrisc.dnsc.ro.
Dacă ai suferit un prejudiciu, sesizează și Poliția.
### UN AVERTISMENT PENTRU COMUNITATE
Nu există, în documentele verificate pentru acest articol, o confirmare oficială că asemenea carduri false au fost distribuite în Hemeiuș sau în județul Bacău.
Această precizare este importantă.
Scopul avertizării nu este provocarea panicii, ci informarea preventivă a cetățenilor despre o metodă de fraudă documentată în alte state europene.
Într-o perioadă în care infractorii combină tot mai frecvent mijloacele tradiționale de comunicare cu instrumentele digitale, prudența nu trebuie să înceapă doar atunci când primim un mesaj suspect pe telefon.
Uneori, înșelăciunea poate veni într-un plic perfect obișnuit.
Iar întrebarea care trebuie pusă înaintea oricărei activări este una singură: banca mea chiar mi-a trimis acest card?
Redactia Hemeius 100% Online
(surse: 1. Poliția Locală Grens, Belgia – avertizare oficială privind cardurile bancare false și activarea prin cod QR, 9 martie 2026, https://www.politie.be/5350/nl/nieuws/fod-economie-u-ontvangt-een-nieuwe-bankkaart-die-u-via-qr-code-moet-activeren; 2. UFC-Que Choisir, Franța – documentarea fraudelor cu carduri bancare false expediate prin poștă, 23 martie 2026, https://www.quechoisir.org/actualite-arnaque-au-qr-code-de-fausses-cartes-bancaires-dans-vos-boites-aux-lettres-n175166/; 3. Guvernul României, comunicat transmis prin AGERPRES – incidentul de securitate informatică ANCPI, 26 iulie 2026, https://agerpres.ro/national/2026/07/26/x--1579578; 4. HotNews – investigație privind expunerea datelor de autentificare și poziția ANCPI, https://hotnews.ro/ancpi-invoca-riscuri-suplimentare-de-securitate-la-ce-se-refera-2333731; 5. ANCOM – recomandări oficiale pentru evitarea fraudelor prin uzurparea identității furnizorilor de servicii poștale, 4 august 2026, https://www.ancom.ro/en/about-us/media-en/press-releases/ancom-recommendations-to-avoid-scams-impersonating-postal-service-providers/;)